REA viraliza no GitHub e leva IA à engenharia reversa de programas sem código-fonte
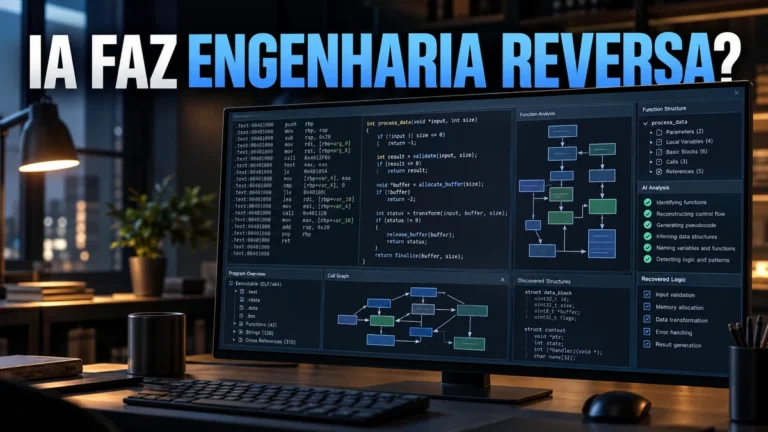
Durante décadas, descobrir como um programa funciona sem ter acesso ao código-fonte foi um trabalho reservado principalmente a especialistas capazes de navegar por assembly, binários, decompiladores e ferramentas bastante técnicas.
A inteligência artificial está começando a mudar esse cenário.
Um projeto chamado REA, sigla para Reverse Engineer Anything, ganhou enorme atenção em outubro de 2026 ao permitir que agentes de programação investiguem aplicativos, executáveis e outros tipos de software utilizando ferramentas tradicionais de engenharia reversa.
Na consulta feita pelo BaratoTech em 13 de outubro, o repositório oficial já aparecia com mais de 200 mil estrelas no GitHub. Como esse número está crescendo rapidamente, a contagem pode mudar após a publicação desta matéria.
O detalhe mais interessante é que o REA não pretende substituir ferramentas especializadas como Ghidra, Hopper ou IDA. Ele funciona como uma ponte entre essas ferramentas e agentes de inteligência artificial como Codex, Claude Code, Cursor e Gemini CLI.
Resumo rápido
- REA significa Reverse Engineer Anything;
- o projeto ganhou enorme popularidade no GitHub em outubro de 2026;
- ele conecta agentes de IA a ferramentas de engenharia reversa;
- Codex, Claude Code, Cursor e Gemini CLI estão entre os agentes compatíveis;
- o sistema consegue investigar programas mesmo quando o código-fonte original não está disponível;
- Ghidra, Hopper e IDA podem ser utilizados em análises de binários nativos;
- o REA também trabalha com JavaScript, Electron, .NET, APKs Android, firmware, sites e outros formatos;
- isso não significa que uma IA consiga reconstruir perfeitamente qualquer programa com um clique;
- o próprio projeto limita o uso a pesquisas e análises autorizadas.
O que é engenharia reversa?
Engenharia reversa é o processo de estudar um produto pronto para tentar entender como ele funciona internamente.
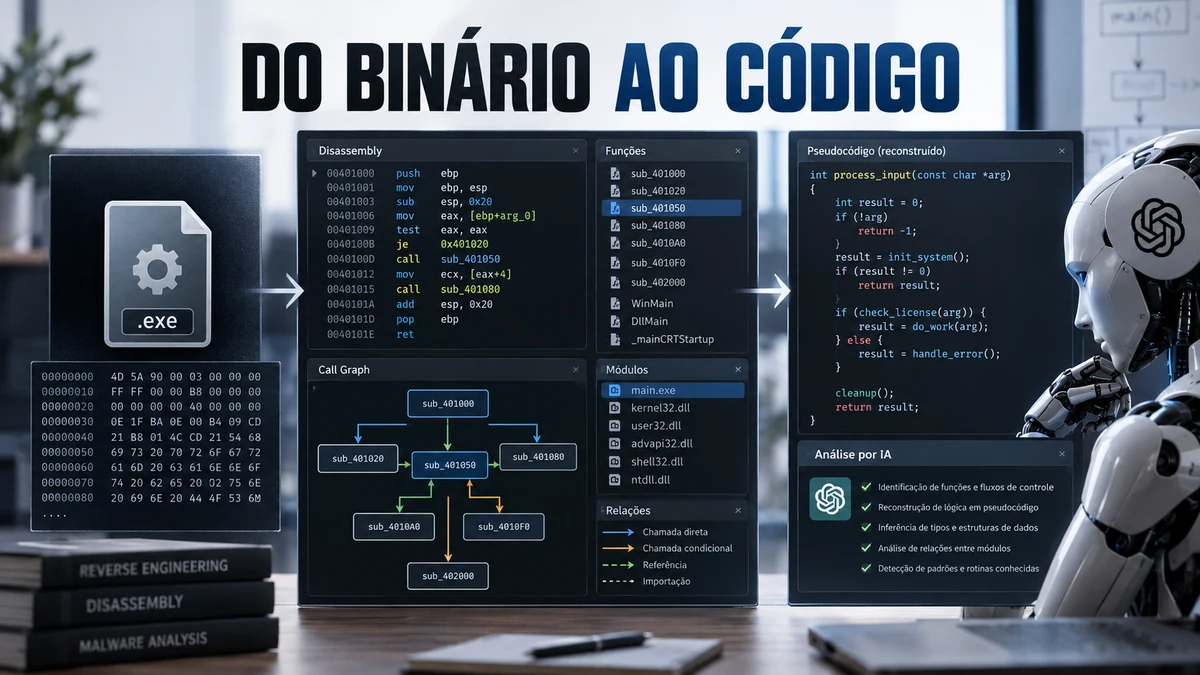
No software, isso pode envolver analisar um executável compilado, procurar funções, strings, chamadas entre diferentes partes do programa e reconstruir parte da lógica que existia antes da compilação.
É diferente da situação normal de desenvolvimento, em que um programador possui os arquivos originais do projeto e consegue simplesmente abrir o código.
Imagine receber apenas um programa instalado no computador e querer descobrir por que determinado botão produz certo resultado. Tradicionalmente, isso poderia exigir que um especialista abrisse o binário em ferramentas próprias, seguisse funções manualmente e interpretasse grandes quantidades de informações técnicas.
É justamente nessa etapa que agentes de IA começam a ganhar espaço.
O que o REA faz?
O REA fornece uma interface pela qual um agente de IA pode utilizar diferentes ferramentas de análise.
Em vez de o usuário analisar manualmente centenas de funções até encontrar o trecho relevante, ele pode formular uma pergunta sobre determinado comportamento do programa.
O agente utiliza então o REA para investigar o alvo, localizar evidências relevantes e continuar seguindo o código.
Segundo a documentação oficial, o objetivo é permitir que o agente não apenas apresente uma conclusão, mas também mostre as evidências utilizadas durante a investigação.
Isso é importante porque modelos de linguagem podem produzir explicações incorretas quando não possuem informação suficiente. No REA, a proposta é fazer o agente consultar diretamente os artefatos analisados em vez de simplesmente tentar adivinhar como determinado software funciona.
Codex e Claude Code podem usar a ferramenta
O projeto possui suporte para diferentes agentes de programação.
Entre os clientes citados oficialmente estão:
- Codex;
- Claude Code;
- Cursor;
- Gemini CLI;
- Grok Build;
- outros agentes compatíveis com servidores MCP locais.
O mecanismo utiliza o MCP, ou Model Context Protocol, para permitir que o agente acesse as ferramentas disponibilizadas pelo REA.
Na prática, isso amplia bastante aquilo que uma IA de programação consegue fazer. Em vez de trabalhar apenas com arquivos de código entregues pelo usuário, ela passa a utilizar ferramentas externas especializadas para investigar o software.
Essa evolução faz parte de uma tendência maior de agentes que deixam de apenas responder perguntas e passam a operar ferramentas. O BaratoTech mostrou recentemente como a Microsoft também está preparando o Windows para agentes de IA capazes de executar tarefas diretamente no computador.
O REA não substitui Ghidra, IDA ou Hopper
Apesar do nome ambicioso, existe uma distinção importante.
O REA não criou do zero um decompilador capaz de desmontar qualquer aplicativo existente.
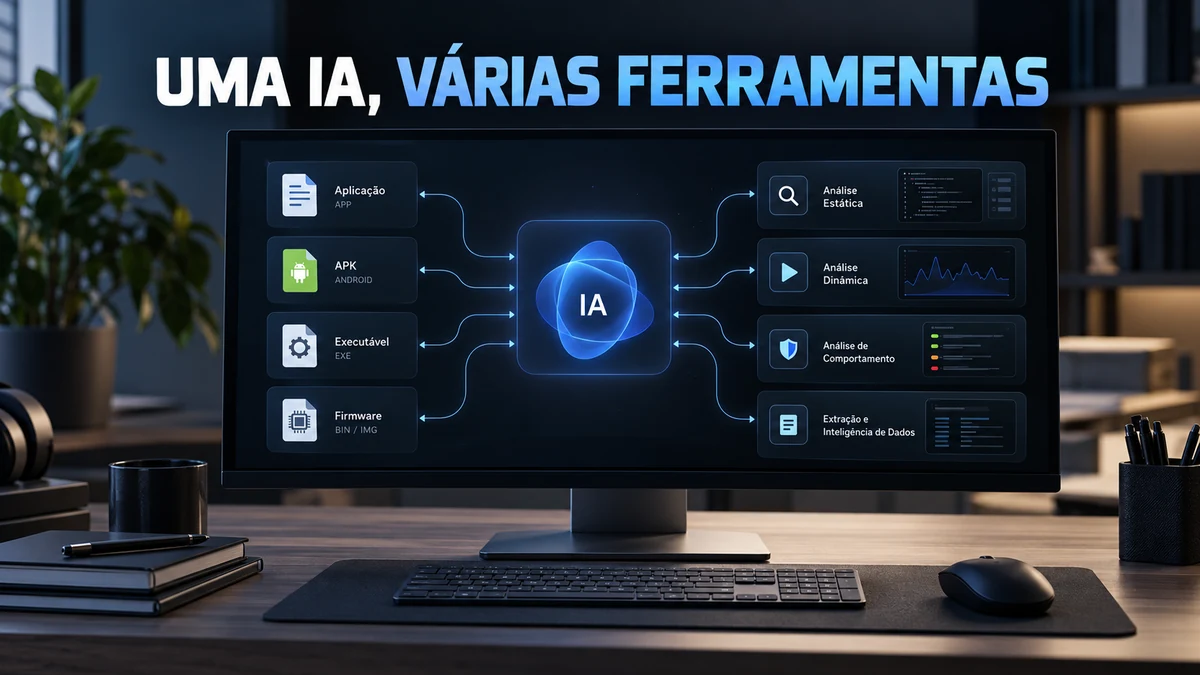
Para análises profundas de programas nativos, ele pode utilizar ferramentas já consolidadas como Ghidra, Hopper e IDA.
O diferencial está principalmente na camada de automação: o agente consegue consultar essas ferramentas, interpretar seus resultados, seguir novas pistas e organizar as evidências da investigação.
| Tipo de alvo | O que pode ser analisado | Ferramentas adicionais |
|---|---|---|
| Binários nativos | Pseudocódigo, assembly, strings, símbolos e chamadas | Ghidra, Hopper ou IDA |
| JavaScript / Electron | Módulos, rotas, IPC e dependências | Node.js |
| .NET | Metadados e instruções CIL | Análise estática disponível |
| Android | Manifesto, classes e métodos decompilados | JADX e JDK |
| Firmware | Regiões e conteúdo extraído | Binwalk e Unblob |
| Sites | Estrutura da página, scripts e tráfego selecionado | Navegador compatível |
Até APKs e firmware entram na análise
O alcance atual do projeto já vai além de programas tradicionais para Windows.
A documentação lista suporte a diferentes tipos de artefatos, incluindo aplicativos Android, JavaScript e Electron, assemblies .NET, firmware, bancos SQLite, WebAssembly, capturas de rede e outros formatos.
Isso torna o projeto interessante não apenas para desenvolvedores, mas também para pesquisadores de segurança, preservação de software e pessoas que estudam sistemas antigos.
Em um APK Android, por exemplo, o agente pode utilizar uma ferramenta como JADX para encontrar classes e métodos decompilados.
Em um executável nativo, a investigação pode seguir um caminho completamente diferente, utilizando Ghidra, Hopper ou IDA para encontrar funções, instruções e referências.
Por que isso está chamando tanta atenção agora?
Engenharia reversa não é novidade. Ferramentas como Ghidra e IDA existem há anos.
O que está mudando é a velocidade com que modelos de IA conseguem navegar pelas informações produzidas por essas ferramentas.
Uma tendência semelhante vem aparecendo em projetos relacionados a jogos e softwares antigos. Desenvolvedores estão utilizando agentes para ajudar a identificar funções, converter trechos de código de baixo nível em implementações compreensíveis e testar automaticamente se a reconstrução produz o mesmo resultado do programa original.
Uma análise publicada pelo TechSpot em outubro destaca justamente essa combinação entre inteligência artificial e mecanismos capazes de verificar automaticamente se aquilo que a IA produziu corresponde ao comportamento original.
Isso transforma determinadas tarefas de engenharia reversa em problemas nos quais a IA pode tentar uma solução, executar testes, comparar o resultado e corrigir os próprios erros.
Isso significa que qualquer programa poderá ser clonado?
Não.
É importante separar o potencial da tecnologia do exagero que naturalmente acompanha uma ferramenta viral.
Programas modernos podem possuir milhões de linhas de código, diferentes servidores, bancos de dados, APIs privadas, sistemas de autenticação e componentes que simplesmente não estão presentes no aplicativo instalado no computador.
Obfuscação, criptografia e outras proteções também podem tornar a análise muito mais difícil.
Além disso, recuperar pseudocódigo ou descobrir como determinada função opera não equivale a recuperar automaticamente o projeto original completo.
O REA pode ajudar um agente a entender comportamentos específicos e utilizar essas informações para implementar algo semelhante, mas o resultado continua dependendo da complexidade do alvo, das ferramentas disponíveis e da capacidade do próprio modelo de IA.
Existe também uma discussão jurídica
O crescimento desse tipo de tecnologia inevitavelmente levanta perguntas sobre propriedade intelectual.
Engenharia reversa possui usos legítimos importantes. Ela pode ser utilizada para interoperabilidade, pesquisa de segurança, preservação de software, aprendizado e análise de programas que pertencem ao próprio pesquisador.
Mas analisar ou reproduzir software protegido sem autorização pode envolver restrições legais, contratuais e de licenciamento dependendo do caso e do país.
O próprio projeto REA afirma que a ferramenta é destinada a pesquisa legal, educação, interoperabilidade, preservação de software e análise de programas que o usuário possui ou está autorizado a examinar.
O projeto também deixa claro que ferramentas comerciais utilizadas junto ao REA, como determinadas versões do IDA ou Hopper, precisam ser obtidas e licenciadas legalmente.
Análise BaratoTech: a engenharia reversa está entrando na era dos agentes
O aspecto mais importante do REA não é a ideia de que uma inteligência artificial finalmente consiga “copiar qualquer programa”. Essa interpretação seria exagerada.
O que realmente chama atenção é a redução da barreira entre uma pessoa e ferramentas extremamente especializadas.
Um especialista ainda entende muito mais sobre arquitetura de computadores, assembly, compiladores e segurança do que alguém que simplesmente instalou um agente de IA.
Mas tarefas que exigiam navegar manualmente por inúmeras telas e funções agora podem ser parcialmente conduzidas por um agente capaz de pesquisar, testar hipóteses e seguir pistas sozinho.
Essa mesma transformação já apareceu na programação convencional: primeiro a IA completava algumas linhas de código; depois começou a criar funções; agora agentes conseguem modificar projetos inteiros e executar ferramentas.
A engenharia reversa parece ser um dos próximos campos a passar pela mesma mudança.
O crescimento explosivo do REA mostra que existe enorme interesse nesse tipo de ferramenta. O que ainda precisa ser observado é até onde os agentes conseguem avançar quando deixam as demonstrações controladas e enfrentam programas grandes, protegidos e desenvolvidos ao longo de muitos anos.
Perguntas frequentes
O que significa REA?
REA é a sigla de Reverse Engineer Anything, um projeto que conecta agentes de inteligência artificial a ferramentas utilizadas para analisar software.
O REA consegue acessar programas sem código-fonte?
Sim. Esse é justamente um dos usos da engenharia reversa. Dependendo do tipo de software, o sistema pode analisar binários compilados e outros artefatos utilizando ferramentas especializadas.
O Codex funciona com REA?
Sim. O Codex aparece entre os agentes oficialmente suportados pela configuração do projeto.
O REA recupera o código-fonte original de qualquer programa?
Não. Ferramentas de decompilação podem produzir representações e evidências sobre o funcionamento de um programa, mas isso não equivale a recuperar automaticamente o projeto original completo.
O REA é gratuito?
O código criado pelo projeto REA é disponibilizado sob licença MIT. Algumas ferramentas que podem ser utilizadas com ele, como determinados produtos comerciais de engenharia reversa, possuem seus próprios termos e licenças.
Fontes
- REA — repositório oficial no GitHub
- REA — documentação oficial e guias
- TechSpot — análise sobre IA e a nova onda de decompilação de software
Fale com o BaratoTech e receba uma recomendação mais alinhada ao seu uso e orçamento.
Falar no ContatoArtigos relacionados
PS5 tem novo desbloqueio no firmware 14.10: mas 14.20 pode mudar o cenário
Demonstração no PS5 14.10 exibiu Debug Settings, mas não confirma jailbreak público. Entenda o que se sabe e o que muda no firmware 14.20.
Ler artigo
5G já representa 1 em cada 4 acessos móveis no Brasil, revela Anatel
Brasil chega a 69,8 milhões de acessos 5G, equivalentes a 24,9% da base móvel. Entenda o que isso significa e por que o 4G...
Ler artigo
Gemini no Android Auto agora pode usar Gmail, Fotos e Agenda: veja como funciona
Google começa a liberar o Gemini com acesso ao Gmail, Fotos, Agenda e Maps no Android Auto. Veja como funciona e quem pode usar...
Ler artigo